spamstop uygulaması
Siber saldırıların ana kanalı e-postadır.
Gönderen adresinin sahtekarlığı, e-posta kimlik doğrulama bilgileriyle tespit edilebilir.
RealSender'ın "spamstop" uygulaması, kimlik doğrulama kontrollerinin sonuçlarını
alınan mesajların konu kısmında doğrudan gösterir.
Bu , adres defterinizde bulunmayan göndericilere göre mesajları ayıran
bir filtreyle birlikte kullanıldığında etkili bir spam önleme çözümüdür
Bu özellik, tüm alan adı için veya sadece birkaç e-posta adresi için etkinleştirilebilir.
Başlıca özellikler:
SPF tabanlı e-posta gönderici kontrolü
dkim tabanlı gönderici ve e-posta mühür kontrolü
Alan adlarından en az birinin gönderen "Gönderen" alan adıyla aynı olması gerekir
Sahtekarlığı vurgulamak için konu başlığına iki SPAM etiketi eklendi
Gelen kutunuza yalnızca önceden yetkilendirdiğiniz göndericilerden gelen e-postaları almak
Yalnızca önceden yetkilendirdiğiniz göndericilerden e-posta mesajları almak
E-posta kutularınızı istenmeyen göndericilerden ve tehlikeli eklerden korumak için
Spamstop uygulamasının alt bölümleri
1 - güneş koruma faktörü kontrolü

Gönderen adresinin sahte/taklit edilmediğinden emin olmak istiyoruz*.
* = mesajın gerçek kaynağından farklı birinden geliyormuş gibi görünmesini sağlamak
SPF kimlik doğrulaması, mesajın yetkili bir SMTP sunucusu üzerinden gönderilip gönderilmediğini belirlememize yardımcı olur.
Bu bilgi, e-posta mesajının dışında, güvenli bir yer olan alan adının DNS'inde saklanır.
Mesaj doğru şekilde doğrulanmadıysa:
konu kısmına !! (dikkat) sembolü eklenir ve
mesaj başlığına, "X-RealSender" satırına aşağıdaki açıklayıcı notlardan biri eklenir:
:: spf-none :: Gönderen alan adı, e-postayı doğrulamak için herhangi bir bilgi içermiyor :: spf-softfail :: SMTP sunucusu yetkili sunucular arasında listelenmiyor, ancak bu durum "yumuşak hata" olarak değerlendirilmelidir :: spf-fail :: SMTP sunucusu yetkili sunucular arasında listelenmiyor ve e-posta reddedilmeli veya atılmalıdır
Bazen alan düzeyinde kaydedilen bilgiler doğru/anlaşılabilir olmayabiliyor.
:: spf-permerror :: Kalıcı bir hata oluştu (örneğin, hatalı biçimlendirilmiş SPF kaydı)
SPF kontrolü, e-posta başlıklarında gizlenmiş olan "Gönderen" e-posta adresine göre yapılır.
Sadece "Gönderen" e-posta adresi görünür. Kök alan adları farklıysa, şu uyarı görüntülenir:
:: spf-diff :: "Mail From" ve "From" kök alan adları farklı
Bana daha fazla bilgi verin
2 - dkim kontrolü

DKIM (DomainKeys Identified Mail), gönderenlerin e-postanın gerçekten kendileri tarafından gönderildiğini ve gönderildikten sonra değiştirilmediğini kanıtlamalarına olanak tanır
Bunu, her giden e-posta mesajına bir alan adına bağlı dijital bir imza (mühür) ekleyerek gerçekleştirir.
Mesaj doğru şekilde imzalanmamışsa:
konu kısmına !! (dikkat) sembolü eklenir,
mesaj başlığına "X-RealSender" satırına aşağıdaki açıklayıcı notlardan biri eklenir:
:: dkim-none :: Geçerli veya geçersiz hiçbir DKIM-Signature başlığı bulunamadı :: dkim-fail :: Geçerli bir DKIM-Signature başlığı bulundu, ancak imza mesaj için doğru bir değer içermiyor
Bazen kontrolü gerçekleştirmek mümkün olmayabilir:
:: dkim-invalid :: İmzanın kendisinde veya açık anahtar kaydında bir sorun var. Yani imza işlenemedi. :: dkim-temperror :: Geçici nitelikte olması muhtemel bir hata bulundu, örneğin açık anahtarın geçici olarak alınamaması gibi
Mesaj farklı bir alan adı kullanılarak imzalandığında, bir "fark" uyarısı eklenir:
Gönderen SPF kontrolünden geçerse bu uyarı GÖRÜNMEZ:
:: dkim-diff :: mesaj gönderenin alan adı tarafından imzalanmamıştır
Bana daha fazla bilgi verin
3 - dmarc hizalaması

DMARC (Domain-based Message Authentication, Reporting and Conformance),
sahte alan adı e-postalarına karşı mücadele etmek için geliştirilmiş bir e-posta kimlik doğrulama standardıdır.
“3.1. Tanımlayıcı Hizalaması” başlıklı bölümde şöyle yazıyor:
E-posta kimlik doğrulama teknolojileri, tek bir mesajın çeşitli (ve birbirinden farklı) yönlerini doğrular. Örneğin, [DKIM], mesaja imza ekleyen etki alanını doğrular; [SPF] ise [SMTP]'nin RFC5321.MailFrom (MAIL FROM) bölümünde veya RFC5321.EHLO/HELO etki alanında görünen etki alanını veya her ikisini birden doğrulayabilir. Bunlar farklı etki alanları olabilir ve genellikle son kullanıcı tarafından görülemezler. DMARC, RFC5322.From etki alanının, Doğrulanmış Tanımlayıcı ile eşleşmesini (uyumlu olmasını) gerektirerek bu etki alanının kullanımını doğrular. -- https://tools.ietf.org/html/rfc7489#section-3.1
Bu basitçe şu anlama gelir:
Bir gönderici e-postasını SPF ve/veya DKIM kullanarak doğruladığında, alan adlarından en az birinin gönderen "Gönderen" alan adıyla uyumlu olması gerekir
Bu yaklaşım yaygın olarak kabul görmekte ve
güvenilir gönderici alan adlarını belirlemek için iyi bir uygulama olarak kabul edilmektedir.
**RealSender MX Protect, dmarc-default "relaxed" hizalamasını kontrol eder:**
-
SPF kimlik doğrulaması için,
E-posta Gönderen adresinin kök alan adı, Gönderen adresinin kök alan adıyla eşleşmelidir.
Gevşek hizalama, herhangi bir alt alan adının kullanılmasına ve yine de alan adı hizalama gereksiniminin karşılanmasına olanak tanır.
-
DKIM kimlik doğrulaması için,
DKIM imzalama etki alanının kökü, Gönderen etki alanıyla eşleşmelidir.
Gevşek hizalama, herhangi bir alt etki alanının kullanılmasına ve yine de etki alanı hizalama gereksinimini karşılamasına olanak tanır.
**Olası sonuçlar:**
-
Kuralların her ikisine de uyuluyor,
gönderen alan adına tamamen güveniliyor,
mesaj değişmeden ulaşıyor.
-
İki kuraldan yalnızca biri karşılanırsa,
özneye ~ (tilde) sembolü eklenir ve
mesaj başlığına aşağıdaki açıklayıcı notlardan biri eklenir.
~ ... konu ... X-RealSender: ~ | spf=pass (alan adı hizalanmamış) | dkim=pass | ~
~ ... konu ... X-RealSender: ~ | spf=pass | dkim=pass (alan adı hizalanmamış) | ~
- Hiçbir hizalama yok;
“:: spf-diff ::” ve “:: dkim-diff ::” uyarıları
görüntüleniyor.
Bana daha fazla bilgi verin
DMARC, göndericilerini kimlik avından korumak için giderek daha fazla şirket tarafından kullanılmaktadır.
Kullanımı, SPF veya DKIM ile doğru kimlik doğrulama ve Gönderen / E-posta Gönderen alan adlarının uyumunu gerektirir.
Daha fazla bilgi için:
<dmarc> act on fraudulent email
_dmarc kaydına sahip göndericilerden gelen mesajlar,
kimlik doğrulaması yapılmamışsa, konu kısmında iki adet [ SPAM ] etiketiyle vurgulanır:
[ SPAM ] ... mesaj konusu ... [ SPAM ]
SPF ve DKIM kimlik doğrulamalarının her ikisinin de başarısız olduğu durumlarda, _dmarc kaydı içermeyen mesajlar
konu kısmında [suspicious] etiketiyle raporlanır:
[şüpheli] ... mesaj konusu ...
Ücretsiz deneme sürümü talep edin
istemci tarafı gönderici filtresi
RealSender'ın "spamstop" uygulaması,
adres defterinizde OLMAYAN göndericilere göre
mesajları ayıran bir filtreyle birlikte kullanıldığında etkili bir spam önleme çözümüdür
Çoğu modern e-posta istemcisi bu özelliği sunmaktadır.
İşte bazı yapılandırma örnekleri:
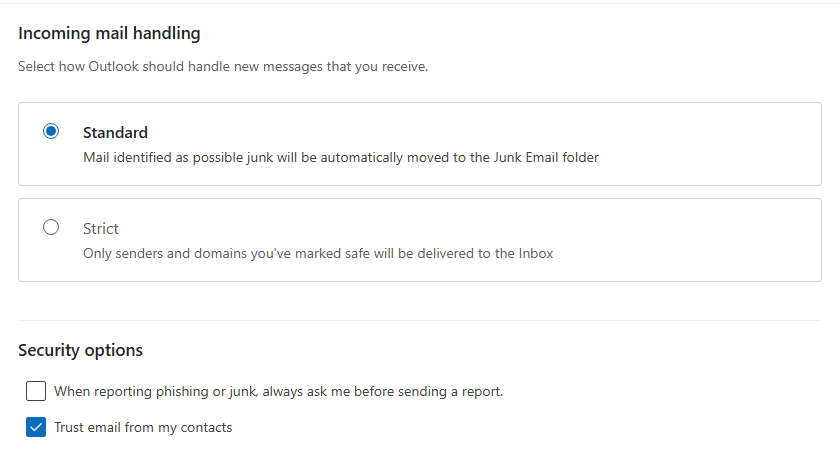
Outlook ayarlarında şu seçeneği etkinleştirin: Kişilerimden gelen e-postalara güven
Thunderbird'de 'Gönderen adres defterimde yok' kuralıyla bir filtre oluşturun
İstemci tarafı gönderici filtresinin alt bölümleri
Microsoft 365 Outlook
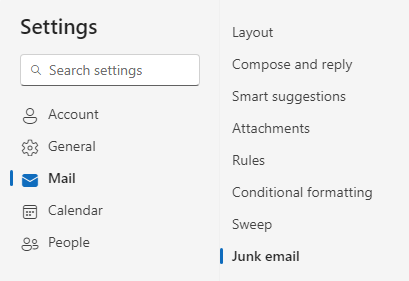
Aşağıda Outlook'un "Ayarlar" ekranı gösterilmektedir.
"İstenmeyen e-postalar" bölümünde, "Kişilerimden gelen e-postalara güven" seçeneğini işaretleyin.
Değişiklikleri kaydetmek için [Kaydet] düğmesine basın.
Ücretsiz deneme sürümü talep edin
Mozilla Thunderbird
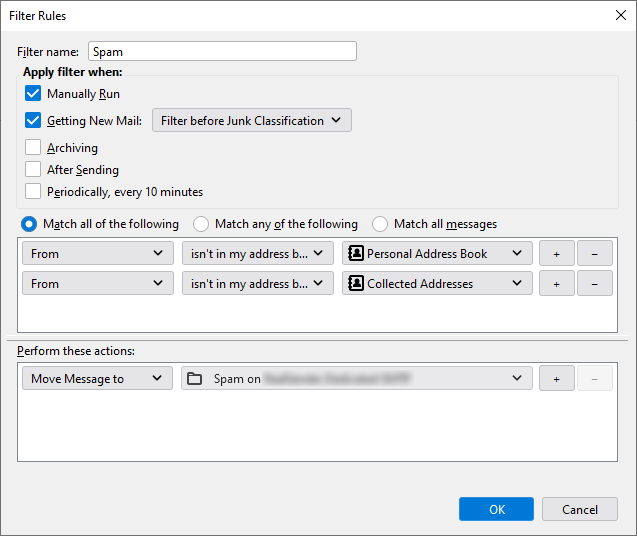
Aşağıda Thunderbird'deki "Mesaj filtresi" aracının ekran görüntüsü yer almaktadır.
“Aşağıdakilerin TÜMÜYLE eşleş” seçeneğiyle koşullar ekleyin:
- "From" adresi adres defterimde yok, Kişisel Adres Defteri
- "Buradan gelen kişi adres defterimde yok, Toplanan Adresler"
Şu işlemleri gerçekleştirin: Mesajı Spam klasörüne taşı.
Ücretsiz deneme sürümü talep edin
sunucu tarafı gönderici filtresi
Tüm e-posta istemcileri gelişmiş e-posta filtreleme yöntemleri sunmaz.
Bu durumlarda, önceden önlem almak mümkündür.
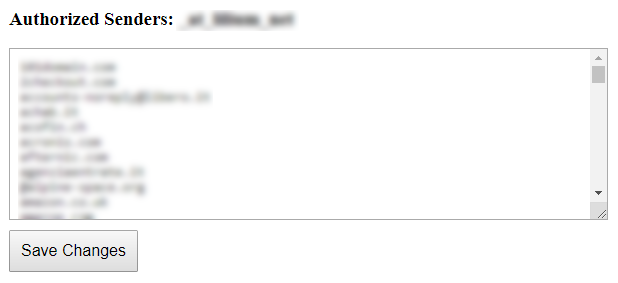
"Yetkilendirilmiş göndericiler" özelliği , yalnızca önceden yetkilendirdiğiniz göndericilerden
mesaj almanıza olanak tanır
(ayrıca tüm alan adını da belirtebilirsiniz, örneğin @example.com):
Tüm normal mesajlar her zamanki gibi gelen kutunuza ulaşacaktır.
veya Microsoft 365 Exchange'in "Önemsiz" e-posta klasörüne .
gidecektir
Hiçbir e-posta kaybolmayacak.
Silinen mesajlar kutusunu günde bir veya daha fazla kez okuyabilirsiniz.
Bu sayede çok değerli zamanınızdan tasarruf edeceksiniz.
Ücretsiz deneme sürümü talep edin
Sunucu tarafı gönderici filtresinin alt bölümleri
Microsoft 365 Exchange
Bu yapılandırma , yetkisiz göndericilerden gelen e-postaların kullanıcının istenmeyen e-posta klasörüne
doğru şekilde taşınmasını sağlar.
SpamStop uygulaması tarafından filtrelenen mesajlar
aşağıdaki spam önleme başlıkları ve değerleriyle birlikte gelecektir:
X-Forefront-Antispam-Report: SFV:SKB
( Gönderenin e-posta adresi veya e-posta alan adı
yetkili göndericiler listesinde bulunmadığı
mesaj spam filtreleme sistemi tarafından spam olarak işaretlendi .)
Aşağıdaki işlem etkinleştirilmelidir:
Bu mesajların spam güven düzeyini (SCL) 6 (spam) olarak ayarlayın.
SCLJunkThreshold parametresinin varsayılan değeri 4'tür; bu,
SCL değeri 5 veya daha yüksek olan mesajların kullanıcının Önemsiz e-posta klasörüne iletilmesi gerektiği anlamına gelir.
-
Exchange Yönetim Merkezi'nde (EAC), Posta akışı > Kurallar bölümüne gidin.
-
Kurallar sayfasında, açılır listeden Ekle > Yeni kural oluştur seçeneğini belirleyin.
-
Açılan Yeni kural sayfasında aşağıdaki ayarları yapılandırın:
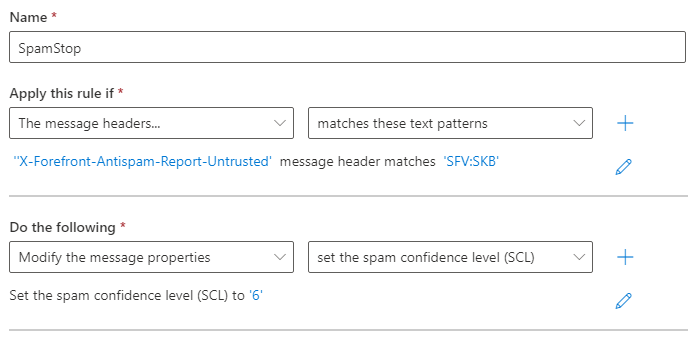
Adı: SpamStop
Bu kuralı şu durumlarda uygulayın: 'X-Forefront-Antispam-Report-Untrusted'
mesaj başlığı 'SFV:SKB' ile eşleşiyorsa.
Aşağıdakileri yapın:
Mesaj özelliklerini değiştirin.
Spam güven düzeyi "SCL" değerini '6' olarak ayarlayın.
Kuralı kaydedin ve etkinleştirin.
Ücretsiz deneme sürümü talep edin
güvenlik ayarları
E-postalarınıza ek bir güvenlik katmanı sağlarlar.
E-posta gelen kutularınızı sahte göndericilerden ve tehlikeli eklerden
korumak için
İstek üzerine etkinleştirilen güvenlik seçenekleri:
Yalnızca kimlik doğrulama kontrollerini geçmiş göndericilerden e-posta almak
E-postalardan potansiyel olarak zararlı tüm ekleri kaldırmak
Güvenlik ayarlarının alt bölümleri
yalnızca kimliği doğrulanmış göndericiler
Bu özellik, yalnızca doğrulanmış göndericilerden mesaj almak istediğinizde kullanışlıdır.
Kontrollerden geçemeyen tüm e-postalar silinir veya geri çevrilir.
Gönderenin e-posta adresinin sahte olmadığından emin olmanız gerekir.
Bu kontrol, SPF ve DKIM kimlik doğrulamasını bir araya getirerek yapılabilir.
SPF, gönderenin adresini ve mesajı gönderen sunucuyla olan ilişkisini doğrular.
gönderim sırasında "imzalandıktan" sonra
değiştirilmemesini sağlar
Teoride bu kadar kolay, ancak pratikte hem SPF hem de DKIM,
gönderenin e-posta adresinden farklı bir alan adına atıfta bulunabilir.
SPF kimlik doğrulamasının ve DKIM imzasının, gönderen adresindeki alan adıyla ilişkili olduğunu kontrol ediyoruz.
Bu sayede, orijinal gönderici dışında hiç kimse e-postayı doğrulayamaz. Bu da e-postanın kaynağını garanti eder.
Ücretsiz deneme sürümü talep edin
Tehlikeli eklentileri çıkarın
"Tehlikeli ekleri kaldır" seçeneği
, pdf, txt, gif, jpg ve png gibi bazı güvenli uzantılar dışında, potansiyel olarak zararlı tüm ekleri engeller
Alıcı, ek dosya olmadan mesajı alır.
İçeriğin başına şu şekilde bir uyarı eklenir:
UYARI: Bu e-posta, Şirketinizin e-posta güvenlik politikasını ihlal etmiştir ve değiştirilmiştir. Daha fazla bilgi için BT Yöneticinizle iletişime geçin. "example.zip" adlı ek, güvenlik riski oluşturduğu için bu belgeden kaldırılmıştır. Bu belgeye ihtiyacınız varsa, lütfen göndericiyle iletişime geçin ve belgeyi almanın alternatif bir yolunu ayarlayın.
İnternette yayınlanmış ilginç bir vaka çalışması var ve şu cümleyle bitiyor:
"Bizim için ek dosya filtreleme çok başarılı oldu"
– web.mit.edu/net-security/Camp/2004/presentations/reillyb-mit2004.ppt (PowerPoint sunumu)
Ücretsiz deneme sürümü talep edin