Gelişmiş e-posta kimlik doğrulamasının alt bölümleri
<spf>dmarc için hizalama

dmarc için spf alan hizalaması
DMARC, sahte alan adı e-postalarıyla mücadele etmek için geliştirilmiş bir e-posta kimlik doğrulama standardıdır.
Alan adı uyumluluğu için şunları gerektirir:
Bir gönderici e-postasını SPF ve/veya DKIM kullanarak doğruladığında, alan adlarından en az birinin gönderen "Gönderen" alan adıyla uyumlu olması gerekir
Bunu SPF (Gönderici Politika Çerçevesi) kapsamında elde etmek için iki alanla ilgilenmeniz gerekir:
- Alıcılara görünen gönderen adresi
- Gizli olan "Gönderen" adresi (aynı zamanda "zarf gönderen" veya "iade yolu" olarak da adlandırılır)
DMARC, iki tür SPF hizalamasına izin verir: gevşek hizalama ve sıkı hizalama.
Sıkı hizalama belirtmezseniz, varsayılan olarak gevşek hizalama kabul edilir.
rahat hizalama
Gevşek hizalama ile, yalnızca Mail-From adresinin kök alan adı, From adresinin kök alan adıyla eşleşmelidir.
Gevşek hizalama, herhangi bir alt alan adının kullanılmasına ve yine de alan adı hizalama gereksiniminin karşılanmasına olanak tanır.
örnek:
-
Eğer Mail-From alan adınız mail.abc.com ve From alan adınız abc.com ise,
e-postanız SPF hizalamasından geçecektir (kök alan adları "abc.com" eşleşiyor).
-
Eğer Mail-From alan adınız abc.mail.com ve From alan adınız da abc.com ise,
e-postanız SPF hizalamasından geçmeyecektir (kök alan adları "mail.com" ve "abc.com" eşleşmiyor).
sıkı hizalama
Kesin uyumda, Mail-From adresinin alan adı, From adresinin alan adıyla tam olarak eşleşmelidir.
örnek:
-
Eğer "Mail-From" alan adınız mail.abc.com ve "From" alan adınız da mail.abc.com ise,
e-postanız SPF hizalamasından geçecektir (alan adları "mail.abc.com" eşleşiyor).
-
Eğer "Mail-From" alan adınız mail.abc.com ve "From" alan adınız abc.com ise,
e-postanız SPF hizalamasından geçmeyecektir ("mail.abc.com" ve "abc.com" alan adları eşleşmiyor).
<spf>çevrimiçi kontrol edin
<dkim>dmarc için hizalama

dmarc için dkim alan hizalaması
DMARC, sahte alan adı e-postalarıyla mücadele etmek için geliştirilmiş bir e-posta kimlik doğrulama standardıdır.
Alan adı uyumu konusunda şunları gerektirir:
Bir gönderici e-postasını SPF ve/veya DKIM kullanarak doğruladığında, alan adlarından en az birinin gönderen "Gönderen" alan adıyla uyumlu olması gerekir
DKIM (DomainKeys Identified Mail) kapsamında olması için,
dkim imzalama etki alanı (DKIM-Signature: d=…) gönderen From etki alanıyla eşleşmelidir.
DMARC, iki tür DKIM hizalamasına izin verir: gevşek hizalama ve sıkı hizalama.
Sıkı hizalama belirtmezseniz, varsayılan olarak gevşek hizalama kullanılır.
rahat hizalama
Gevşek hizalama ile, dkim imzalama alanının yalnızca kökünün gönderen alan adıyla eşleşmesi gerekir.
Gevşek hizalama, herhangi bir alt alan adının kullanılmasına ve yine de alan adı hizalama gereksiniminin karşılanmasına olanak tanır.
örnek:
-
Eğer DKIM imza alan adınız mail.abc.com ve Gönderen alan adınız abc.com ise,
e-postanız DKIM hizalamasından geçecektir (kök alan adları "abc.com" eşleşir).
-
Eğer DKIM imzanız abc.mail.com ve Gönderen alan adınız da abc.com ise,
e-postanız DKIM hizalamasından geçmeyecektir (kök alan adları "mail.com" ve "abc.com" eşleşmiyor).
sıkı hizalama
Kesin uyum sağlanması durumunda, dkim imzalama etki alanı, gönderen "Gönderen" adresinin etki alanıyla tam olarak eşleşmelidir.
örnek:
-
Eğer DKIM imza alan adınız mail.abc.com ve Gönderen alan adınız mail.abc.com ise,
e-postanız DKIM hizalamasından geçecektir (alan adları "mail.abc.com" eşleşir).
-
Eğer DKIM imza alan adınız mail.abc.com ve Gönderen alan adınız abc.com ise,
e-postanız DKIM hizalamasından geçmeyecektir ( "mail.abc.com" ve "abc.com" alan adları eşleşmiyor).
<dkim>çevrimiçi kontrol edin
<dmarc>sahte e-postaları tespit eder

dmarc açıkladı
DMARC, Alan Adı Tabanlı Mesaj Kimlik Doğrulama, Raporlama ve Uyumluluk anlamına gelir.
Sahte alan adı e-postalarına karşı mücadele etmek için geliştirilmiş bir e-posta kimlik doğrulama standardıdır.
Gönderenler:
- e-postalarını SPF ve DKIM ile doğruluyorlar
- Kimlik doğrulaması yapılmamış e-postaların nasıl ele alınacağına dair bir "dmarc politikası" yayınlayın
Alıcılar:
- Gönderenin "dmarc politikasına" göre kimliği doğrulanmamış e-postalar hakkında işlem yapın
- Göndericiye sonuç hakkında rapor verin
Bazı posta kutusu sağlayıcılarında, teslim edilebilirliği önemli ölçüde etkiler, bkz:
2020'de Google Mail ve Office 365 ile dmarc nasıl çalışır *
“Office 365 genellikle spf ve dkim kimlik doğrulamasına yanıt verir.
Gelen kutusuna ulaşan tutarlı sonuçlar elde etmenin tek yolu, bunları dmarc ile ilişkilendirmektir.”
* = harici web sitesi bağlantısı, yeni bir sayfada açılacaktır
dmarc'ı nasıl çalıştırırım?
DMARC , e-posta kimlik doğrulama testlerinde başarısız olduğunda durumu kontrol etmek için
SPF (Sender Policy Framework) ve DKIM (Domain Keys Identified Emails) kullanır
SPF, e-posta mesajlarını göndermek için hangi sunucuları kullandığınızı belirtmenizi gerektirir.
Daha fazla bilgi edinmek ve doğru şekilde ayarlamak için SPF'yi nasıl yapılandıracağınızı inceleyin
RealSender SMTP sunucuları, giden tüm e-posta mesajlarını DKIM imzasıyla imzalar.
Gönderenin alan adıyla aynı alan adıyla imzalamak istiyorsanız bir kurulum gereklidir.
Daha fazla bilgi için DKIM'i nasıl yapılandıracağınızı inceleyin
RealSender, alıcılar tarafından oluşturulan dmarc raporlarını toplayan bir posta kutusu sağlar.
- Başlangıçta,
posta kutusu sağlayıcısının sahte/kimlik avı e-postalarıyla ilgili hiçbir işlem yapmayacağı anlamına gelen "none" (p=none) politika etiketini ayarlamalısınız.
Alan adınıza (example.com) şu şekilde bir TXT kaydı eklemelisiniz:
_dmarc.example.com. IN TXT "v=DMARC1; p=none; rua=mailto:dmarc.example@rsbox.com"
-
Ertesi günden itibaren, dmarc rua raporlarını çevrimiçi olarak almaya başlayacaksınız .
Üçüncü bir tarafça gönderilen bir e-posta kampanyasının kimlik doğrulamasını unuttuğunuzu fark edebilirsiniz.
Böyle bir durumla karşılaşırsanız, kimlik doğrulamasını yapın ve bir sonraki gönderimin dmarc testlerinden geçtiğini kontrol edin.
-
Raporlar birkaç hafta boyunca doğru çıktıktan sonra, posta kutusu sağlayıcılarınıza bu sahte/kimlik avı e-postalarını reddetmelerini/engellemelerini söyleyin.
Alan adınızın _dmarc TXT kaydı şu şekilde değiştirilmelidir:
"v=DMARC1; p=reddet; rua=mailto:dmarc.example@rsbox.com"
dmarc'ın dezavantajları
Eğer kuruluşunuz dmarc sistemini kullanıyorsa, yeni bir e-posta gönderme yöntemi uygulamadan önce
dikkatlice kontrol etmeniz gerekecektir
Dmarc, SPF ve DKIM testlerinin nasıl yapılacağına dair katı politikalar uygulamaktadır;
bu durum, normalde bu testlerden geçecek olan e-postaların
posta kutusu sağlayıcıları tarafından reddedilmesine neden olabilir.
Her şey doğru ayarlanmış olsa bile doğrulama başarısız olabilir:
- SPF kontrolü, e-postanın yönlendirilip yönlendirilmediği veya bir posta listesi aracılığıyla gönderilip gönderilmediği gibi durumları içerir
- DKIM kontrolü, mesajın değiştirilip değiştirilmediğini ve DKIM imzasının bozulup bozulmadığını kontrol eder
<dmarc>rua raporları çevrimiçi
<dmarc>rua raporları çevrimiçi

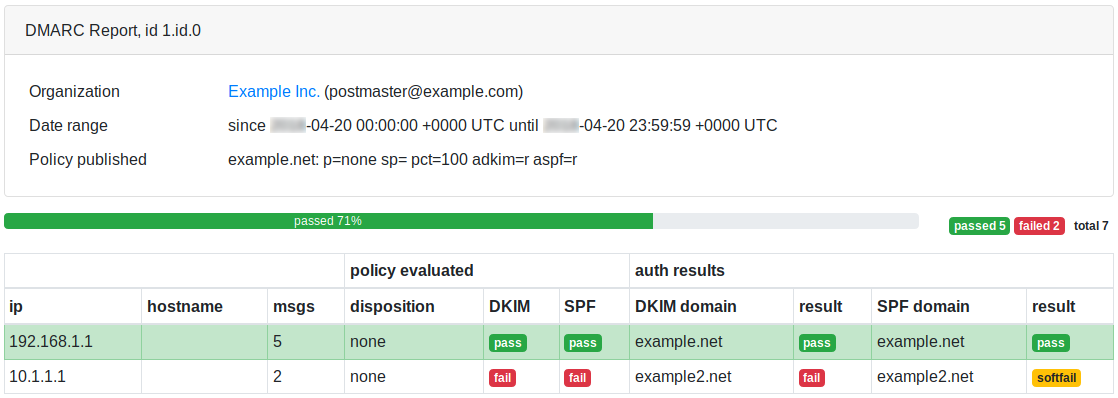
RealSender sizin için dmarc rua(*) raporlarını toplar ve analiz eder.
* = rua anlamı: Toplu veriler için raporlama URI(leri).
RealSender'da "rua", müşterilere sağlanan e-posta adresidir ve bu adrese,
sizin alan adınızdan geldiğini iddia eden e-postalar
alan adları tarafından toplu raporlar gönderilir
Raporlar her gün saat 13:00'te (CET) oluşturulmakta ve son yedi günün verilerini içermektedir.
Bu, DMARC çevrimiçi raporunun örnek bir sayfasıdır: