Size ait alt bölümlere e-posta kontrolü erişebilirsiniz

E-posta kimlik doğrulamasının temellerinin alt bölümleri

<spf>SMTP sunucularınızı bildirin

spf logosu

spf açıklaması

SPF, e-posta kimlik doğrulama standardı olan Sender Policy Framework'ün kısaltmasıdır ve
alan adınız için e-posta göndermeye yetkili SMTP sunucularını belirlemenizi sağlar.

Bu özellik, gönderenin adresini ve mesajı gönderen sunucuyla olan ilişkisini doğrulamanıza olanak tanır.
E-postalar sizin gönderen alan adınızla gönderiliyorsa, alıcı e-postanın sizin tanıdığınız bir SMTP sunucusundan gönderilip gönderilmediğini belirleyebilir.

SPF ayarını yapmanız önerilir, çünkü SPF hiç ayarlanmamışsa bazı alıcılar mesajlarınızı reddedebilir.


Güneş koruyucu kremin etkili olmasını nasıl sağlayabilirim?

İki farklı yaklaşım var:

  • "Yumuşak" bir etiket (~all tag), mesaj tanımlanmamış bir sunucu tarafından gönderilmişse "softfail" hatası oluşturur
  • "Zor" bir seçenek (-all etiketi), mesaj tanımlanmamış bir sunucu tarafından gönderildiyse "başarısız" hatası oluşturur

"Yumuşak" kurulum, alıcılar tarafından daha az/hiç reddedilme ile sonuçlanacaktır.
"Sert" kurulum ise, sunucu belirtilmemişse veya e-posta yönlendirilmişse ya da bir posta listesi aracılığıyla gönderilmişse bazı mesajların reddedilmesine neden olacaktır.

"Zorlu" kurulum, hedef posta sunucusuna mesajı kabul edip etmeme konusunda daha fazla yetki sağlar; biz de bu yaklaşımı öneriyoruz.


SPF nasıl yapılandırılır?

SPF kurulumu, e-posta mesajlarını göndermek için hangi sunucuları kullandığınızı tam olarak bilmeyi gerektirir.

RealSender ile, alan adınızın (example.com) TXT kaydı "a:example.realsender.com" ve şu şekilde görünmelidir:
dizesini içermeli

example.com TXT "v=spf1 a:example.realsender.com ~all" 

HighSender ile, alan adınızın (example.com) TXT kaydı " include:spf.realsender.com" ve şu şekilde görünmelidir:
dizesini içermeli

example.com TXT "v=spf1 include:spf.realsender.com ~all" 

Bu araçlar yapılandırmayı doğrulamanıza yardımcı olacaktır:
www.kitterman.com/spf/validate.html *
   Belirtilen alan adı için SPF kayıtlarını alır ve kaydın geçerli olup olmadığını belirler.
SPF kontrolü,
   e-posta SPF ayarlarınızı doğrular. Bir e-posta mesajı gönderir.

* = harici web sitesi bağlantısı, yeni bir sayfada açılacaktır


SPF'nin dezavantajları

Her şey doğru ayarlanmış olsa bile, e-posta yönlendirilmiş (iletilmişti) veya bir posta listesi aracılığıyla gönderilmişse
mesaj doğrulama başarısız olabilir

Bu durumlarda, e-posta kimlik doğrulamasının tutarlılığını sağlamak için,
dkim imza alanını gönderenin "Gönderen" adresiyle aynı hizaya gelecek şekilde yapılandırın.
Bkz: gelişmiş e-posta kimlik doğrulaması » <dkim> alignment for dmarc.


<spf>çevrimiçi kontrol edin

<spf>çevrimiçi kontrol edin

spf logosu

  1. Şu adrese bir e-posta mesajı gönderin:
spf@tester.realsender.com
  1. SPF doğrulama sonuçlarını çevrimiçi olarak kontrol edin:
    (görüntülenmesi bir dakika sürecektir)
https://tester.realsender.com/spf

RealSender'ın çevrimiçi SPF doğrulama işlemi, mesaj doğru şekilde doğrulanmadıysa konu başlığına bir ön ek ekleyecektir:

!! spf-fail !! SMTP sunucusu yetkili sunucular arasında listelenmiyor ve e-posta reddedilmeli veya atılmalıdır !! spf-softfail !! SMTP sunucusu yetkili sunucular arasında listelenmiyor ancak bu durum "yumuşak hata" olarak değerlendirilmelidir !! spf-neutral !! SPF kaydı, geçerlilik hakkında hiçbir şey söylenemeyeceğini açıkça belirtiyor !! spf-none !! Gönderen alan adı, e-postayı doğrulamak için hiçbir bilgi içermiyor  

Bazen alan düzeyinde kaydedilen bilgiler doğru/anlaşılabilir olmayabiliyor.

!! spf-permerror !! Kalıcı bir hata oluştu (örneğin, yanlış biçimlendirilmiş SPF kaydı) !! spf-temperror !! Geçici bir hata oluştu

SPF kontrolü, e-posta başlıklarında gizlenmiş olan "Mail-From" e-posta adresine karşı yapılır.
Sadece "From" e-posta adresi görünür. Kök alan adları farklıysa, şu uyarı görüntülenir:

!! spf-diff !! "Mail-From" ve "From" kök alan adları farklı

Eğer mesaj hem SPF kontrolünden hem de DMARC için SPF hizalama kontrolünden (gevşek hizalama) geçerse, şu sonucu alırsınız:

|Tamam| spf-pass E-postanız SPF kontrolünden ve SPF hizalama kontrolünden geçti

DMARC (gevşek hizalama) için hizalama kontrolünden yalnızca biri (SPF veya
mesaj yine de "OK" (güvenilir) olarak kabul edilir ve başına ~ (tilde) sembolü eklenir:

|~Tamam| spf-pass E-postanız SPF kontrolünden (hizalama değil) ve DKIM hizalama kontrolünden geçti

<dkim>e-posta içeriğini mühürle

dkim logosu

dkim açıkladı

DKIM, DomainKeys Identified Mail'in kısaltmasıdır ve
e-postanın (ekleri de dahil olmak üzere) "imza" eklendikten sonra değiştirilmediğini garanti etmek için tasarlanmış bir e-posta kimlik doğrulama standardıdır.

Bu, her giden e-posta mesajına bir alan adıyla bağlantılı dijital bir imza ekleyerek gerçekleştirilir.

İki anahtar kullanılır: bir "açık" anahtar ve bir "özel" anahtar:

  1. "Herkese açık" anahtar, imzalayan etki alanının TXT kaydında yayınlanır
  2. "Özel" anahtar, SMTP sunucusunda saklanır ve e-posta mesajlarını "imzalamak" için kullanılır

Bir mesaj gönderilirken, SMTP sunucusu e-posta mesajının içeriğine ve özel anahtara dayanarak "şifrelenmiş bir karma imza" oluşturur.

Alıcı sistem, e-posta başlığındaki imzayı, e-posta içeriği ve gönderenin "genel" anahtarıyla karşılaştırarak doğrulayabilir.


DKIM'i nasıl çalıştırabilirim?

DKIM imzaları son kullanıcılara anında görünmez; e-posta altyapısı tarafından eklenir ve doğrulanır.

RealSender SMTP sunucuları, giden tüm e-posta mesajlarını DKIM imzasıyla imzalar.


DKIM nasıl yapılandırılır?

RealSender, başlangıçta tüm giden mesajları SMTP sunucusuna bağlı kendi alan adıyla imzalar;
kullanıcı/yönetici tarafında herhangi bir kurulum gerekmez.

“dmarc için dkim alan adı hizalaması” elde etmek için,
mesajın gönderenin alan adıyla aynı alan adıyla imzalanması gerekir.

RealSender ile, alan adınızın (example.com) DNS ayarlarına aşağıdaki gibi
iki CNAME kaydı eklemeniz gerekir :

key1._domainkey.example.com CNAME key1._domainkey.yourcompany.realsender.com key2._domainkey.example.com CNAME key2._domainkey.yourcompany.realsender.com

Bu araç, yapılandırmayı doğrulamanıza yardımcı olacaktır:
toolbox.googleapps.com *

* = harici web sitesi bağlantısı, yeni bir sayfada açılacaktır


dkim'in dezavantajları

Dkim mühürlü bir mesaj değiştirilemez, ancak yine de herkes tarafından okunabilir.

Doğrulama işleminden geçmeyen imzalı bir mesaj genellikle reddedilir.
Göndericiden alıcıya kadar yol boyunca herhangi bir değişiklik yapılmadıysa, bu durum yaşanmamalıdır.

Nadir de olsa, satır uzunluğuyla ilgili (en fazla 990 karakter olmalı) sorunlar yaşadık.
Bazı uygulamalar içeriği tek bir satırda gönderiyor veya HTML içinde çok uzun bir satır iletiyor.
Bu durumlarda DKIM imzası bozuluyor ve "dkim=fail" kontrol sonucuna neden oluyor.


<dkim>çevrimiçi kontrol edin

<dkim>çevrimiçi kontrol edin

dkim logosu

  1. Şu adrese bir e-posta mesajı gönderin:
dkim@tester.realsender.com
  1. DKIM doğrulama sonuçlarını çevrimiçi olarak kontrol edin:
    (görüntülenmesi bir dakika sürebilir)
https://tester.realsender.com/dkim

RealSender'ın çevrimiçi DKIM kontrolü, mesaj doğru şekilde imzalanmamışsa konu başlığı ekleyecektir:

!! dkim-none !! Geçerli veya geçersiz hiçbir DKIM-Signature başlığı bulunamadı !! dkim-fail !! Geçerli bir DKIM-Signature başlığı bulundu, ancak imza mesaj için doğru bir değer içermiyor  

Bazen kontrolü gerçekleştirmek mümkün olmayabilir:

!! dkim-geçersiz !! İmzada veya açık anahtar kaydında bir sorun var. Yani imza işlenemedi !! dkim-geçici hata !! Geçici nitelikte olabilecek bir hata bulundu, örneğin açık anahtarın geçici olarak alınamaması gibi

Mesaj farklı bir alan adı kullanılarak imzalandığında, konuya bir "fark" uyarısı eklenecektir.
Gönderici SPF kontrolünden ve dmarc için SPF hizalamasından geçerse bu uyarı GÖSTERİLMEYECEKTİR.

!! dkim-diff !! Mesaj gönderenin alan adı tarafından imzalanmamıştır

Eğer mesaj hem DKIM kontrolünden hem de DMARC için DKIM hizalama kontrolünden (gevşek hizalama) geçerse, şu sonucu alırsınız:

|Tamam| dkim-pass E-postanız DKIM kontrolünden ve DKIM hizalama kontrolünden geçti

DMARC (gevşek hizalama) için hizalama kontrolünden yalnızca biri (DKIM veya
mesaj yine de "OK" (güvenilir) olarak kabul edilir ve başına ~ (tilde) sembolü eklenir:

|~Tamam| dkim-pass E-postanız DKIM kontrolünden (hizalama değil) ve SPF hizalama kontrolünden geçti

e-posta kimlik doğrulaması gelişmiş

Bu alandaki konular:

<spf>dmarc için hizalama

SPF alan adlarının hizasız olması, DMARC kontrolünün başarısız olmasına neden olabilir

<dkim>dmarc için hizalama

DKIM etki alanlarının uyumsuzluğu, DMARC kontrolünün başarısız olmasına neden olabilir

<dmarc>sahte e-postaları tespit eder

Alan Adına Dayalı Mesaj Kimlik Doğrulama, Raporlama ve Uyumluluk

<dmarc>rua raporları çevrimiçi

rua mesajlarının toplanması ve günlük dmarc raporlarının çevrimiçi olarak oluşturulması

Gelişmiş e-posta kimlik doğrulamasının alt bölümleri

<spf>dmarc için hizalama

spf logosu

dmarc için spf alan hizalaması

DMARC, sahte alan adı e-postalarıyla mücadele etmek için geliştirilmiş bir e-posta kimlik doğrulama standardıdır.
Alan adı uyumluluğu için şunları gerektirir:

   Bir gönderici e-postasını SPF ve/veya DKIM kullanarak doğruladığında, alan adlarından en az birinin gönderen "Gönderen" alan adıyla uyumlu olması gerekir

Bunu SPF (Gönderici Politika Çerçevesi) kapsamında elde etmek için iki alanla ilgilenmeniz gerekir:

  • Alıcılara görünen gönderen adresi
  • Gizli olan "Gönderen" adresi (aynı zamanda "zarf gönderen" veya "iade yolu" olarak da adlandırılır)

DMARC, iki tür SPF hizalamasına izin verir: gevşek hizalama ve sıkı hizalama.
Sıkı hizalama belirtmezseniz, varsayılan olarak gevşek hizalama kabul edilir.


rahat hizalama

Gevşek hizalama ile, yalnızca Mail-From adresinin kök alan adı, From adresinin kök alan adıyla eşleşmelidir.
Gevşek hizalama, herhangi bir alt alan adının kullanılmasına ve yine de alan adı hizalama gereksiniminin karşılanmasına olanak tanır.

örnek:

  • Eğer Mail-From alan adınız mail.abc.com ve From alan adınız abc.com ise,
    e-postanız SPF hizalamasından geçecektir (kök alan adları "abc.com" eşleşiyor).

  • Eğer Mail-From alan adınız abc.mail.com ve From alan adınız da abc.com ise,
    e-postanız SPF hizalamasından geçmeyecektir (kök alan adları "mail.com" ve "abc.com" eşleşmiyor).


sıkı hizalama

Kesin uyumda, Mail-From adresinin alan adı, From adresinin alan adıyla tam olarak eşleşmelidir.

örnek:

  • Eğer "Mail-From" alan adınız mail.abc.com ve "From" alan adınız da mail.abc.com ise,
    e-postanız SPF hizalamasından geçecektir (alan adları "mail.abc.com" eşleşiyor).

  • Eğer "Mail-From" alan adınız mail.abc.com ve "From" alan adınız abc.com ise,
    e-postanız SPF hizalamasından geçmeyecektir ("mail.abc.com" ve "abc.com" alan adları eşleşmiyor).


<spf>çevrimiçi kontrol edin

<dkim>dmarc için hizalama

dkim logosu

dmarc için dkim alan hizalaması

DMARC, sahte alan adı e-postalarıyla mücadele etmek için geliştirilmiş bir e-posta kimlik doğrulama standardıdır.
Alan adı uyumu konusunda şunları gerektirir:

   Bir gönderici e-postasını SPF ve/veya DKIM kullanarak doğruladığında, alan adlarından en az birinin gönderen "Gönderen" alan adıyla uyumlu olması gerekir

DKIM (DomainKeys Identified Mail) kapsamında olması için,
dkim imzalama etki alanı (DKIM-Signature: d=…) gönderen From etki alanıyla eşleşmelidir.

DMARC, iki tür DKIM hizalamasına izin verir: gevşek hizalama ve sıkı hizalama.
Sıkı hizalama belirtmezseniz, varsayılan olarak gevşek hizalama kullanılır.


rahat hizalama

Gevşek hizalama ile, dkim imzalama alanının yalnızca kökünün gönderen alan adıyla eşleşmesi gerekir.
Gevşek hizalama, herhangi bir alt alan adının kullanılmasına ve yine de alan adı hizalama gereksiniminin karşılanmasına olanak tanır.

örnek:

  • Eğer DKIM imza alan adınız mail.abc.com ve Gönderen alan adınız abc.com ise,
    e-postanız DKIM hizalamasından geçecektir (kök alan adları "abc.com" eşleşir).

  • Eğer DKIM imzanız abc.mail.com ve Gönderen alan adınız da abc.com ise,
    e-postanız DKIM hizalamasından geçmeyecektir (kök alan adları "mail.com" ve "abc.com" eşleşmiyor).


sıkı hizalama

Kesin uyum sağlanması durumunda, dkim imzalama etki alanı, gönderen "Gönderen" adresinin etki alanıyla tam olarak eşleşmelidir.

örnek:

  • Eğer DKIM imza alan adınız mail.abc.com ve Gönderen alan adınız mail.abc.com ise,
    e-postanız DKIM hizalamasından geçecektir (alan adları "mail.abc.com" eşleşir).

  • Eğer DKIM imza alan adınız mail.abc.com ve Gönderen alan adınız abc.com ise,
    e-postanız DKIM hizalamasından geçmeyecektir ( "mail.abc.com" ve "abc.com" alan adları eşleşmiyor).


<dkim>çevrimiçi kontrol edin

<dmarc>sahte e-postaları tespit eder

dmarc logosu

dmarc açıkladı

DMARC, Alan Adı Tabanlı Mesaj Kimlik Doğrulama, Raporlama ve Uyumluluk anlamına gelir.
Sahte alan adı e-postalarına karşı mücadele etmek için geliştirilmiş bir e-posta kimlik doğrulama standardıdır.

Gönderenler:

  • e-postalarını SPF ve DKIM ile doğruluyorlar
  • Kimlik doğrulaması yapılmamış e-postaların nasıl ele alınacağına dair bir "dmarc politikası" yayınlayın

Alıcılar:

  • Gönderenin "dmarc politikasına" göre kimliği doğrulanmamış e-postalar hakkında işlem yapın
  • Göndericiye sonuç hakkında rapor verin

Bazı posta kutusu sağlayıcılarında, teslim edilebilirliği önemli ölçüde etkiler, bkz:
2020'de Google Mail ve Office 365 ile dmarc nasıl çalışır *
“Office 365 genellikle spf ve dkim kimlik doğrulamasına yanıt verir.
Gelen kutusuna ulaşan tutarlı sonuçlar elde etmenin tek yolu, bunları dmarc ile ilişkilendirmektir.”

* = harici web sitesi bağlantısı, yeni bir sayfada açılacaktır


dmarc'ı nasıl çalıştırırım?

DMARC , e-posta kimlik doğrulama testlerinde başarısız olduğunda durumu kontrol etmek için
SPF (Sender Policy Framework) ve DKIM (Domain Keys Identified Emails) kullanır

SPF, e-posta mesajlarını göndermek için hangi sunucuları kullandığınızı belirtmenizi gerektirir.
Daha fazla bilgi edinmek ve doğru şekilde ayarlamak için SPF'yi nasıl yapılandıracağınızı inceleyin

RealSender SMTP sunucuları, giden tüm e-posta mesajlarını DKIM imzasıyla imzalar.
Gönderenin alan adıyla aynı alan adıyla imzalamak istiyorsanız bir kurulum gereklidir.
Daha fazla bilgi için DKIM'i nasıl yapılandıracağınızı inceleyin

RealSender, alıcılar tarafından oluşturulan dmarc raporlarını toplayan bir posta kutusu sağlar.


dmarc nasıl yapılandırılır

  1. Başlangıçta,
    posta kutusu sağlayıcısının sahte/kimlik avı e-postalarıyla ilgili hiçbir işlem yapmayacağı anlamına gelen "none" (p=none) politika etiketini ayarlamalısınız.
    Alan adınıza (example.com) şu şekilde bir TXT kaydı eklemelisiniz:
_dmarc.example.com. IN TXT "v=DMARC1; p=none; rua=mailto:dmarc.example@rsbox.com"
  1. Ertesi günden itibaren, dmarc rua raporlarını çevrimiçi olarak almaya başlayacaksınız .
    Üçüncü bir tarafça gönderilen bir e-posta kampanyasının kimlik doğrulamasını unuttuğunuzu fark edebilirsiniz.
    Böyle bir durumla karşılaşırsanız, kimlik doğrulamasını yapın ve bir sonraki gönderimin dmarc testlerinden geçtiğini kontrol edin.

  2. Raporlar birkaç hafta boyunca doğru çıktıktan sonra, posta kutusu sağlayıcılarınıza bu sahte/kimlik avı e-postalarını reddetmelerini/engellemelerini söyleyin.

    Alan adınızın _dmarc TXT kaydı şu şekilde değiştirilmelidir:

"v=DMARC1; p=reddet; rua=mailto:dmarc.example@rsbox.com"

dmarc'ın dezavantajları

Eğer kuruluşunuz dmarc sistemini kullanıyorsa, yeni bir e-posta gönderme yöntemi uygulamadan önce
dikkatlice kontrol etmeniz gerekecektir

Dmarc, SPF ve DKIM testlerinin nasıl yapılacağına dair katı politikalar uygulamaktadır;
bu durum, normalde bu testlerden geçecek olan e-postaların
posta kutusu sağlayıcıları tarafından reddedilmesine neden olabilir.

Her şey doğru ayarlanmış olsa bile doğrulama başarısız olabilir:

  • SPF kontrolü, e-postanın yönlendirilip yönlendirilmediği veya bir posta listesi aracılığıyla gönderilip gönderilmediği gibi durumları içerir
  • DKIM kontrolü, mesajın değiştirilip değiştirilmediğini ve DKIM imzasının bozulup bozulmadığını kontrol eder


<dmarc>rua raporları çevrimiçi

<dmarc>rua raporları çevrimiçi

dmarc logosu

RealSender sizin için dmarc rua(*) raporlarını toplar ve analiz eder.

* = rua anlamı: Toplu veriler için raporlama URI(leri). 

RealSender'da "rua", müşterilere sağlanan e-posta adresidir ve bu adrese,
sizin alan adınızdan geldiğini iddia eden e-postalar
alan adları tarafından toplu raporlar gönderilir

Raporlar her gün saat 13:00'te (CET) oluşturulmakta ve son yedi günün verilerini içermektedir.

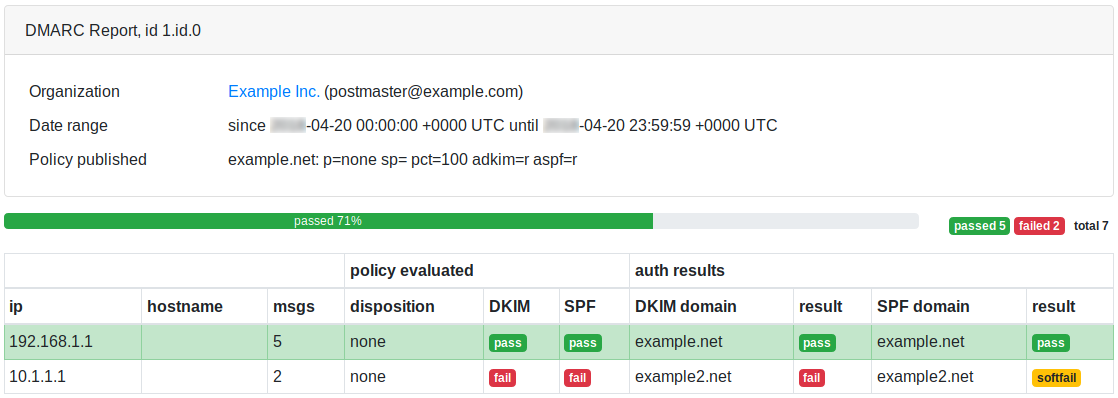
Bu, DMARC çevrimiçi raporunun örnek bir sayfasıdır:

dmarc raporu

e-posta teslimat analizi

Bu alandaki konular:

istatistikler

Aylık, günlük, saatlik, sunucu ve gönderen e-postasına göre detaylı raporlar

kütükler ve teslimat

E-posta kayıtları, Teslimat Durumu Bildirimleri (DSN), Başarılı teslimat bildirimleri

e-posta mesajlarını kontrol et

Neler olup bittiğini anlamak için gönderilen e-posta mesajlarını inceleyin

E-posta teslimat analizinin alt bölümleri

istatistikler

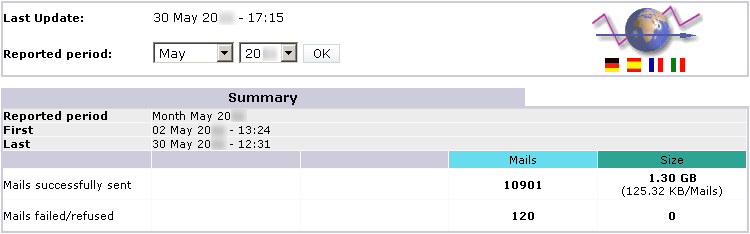
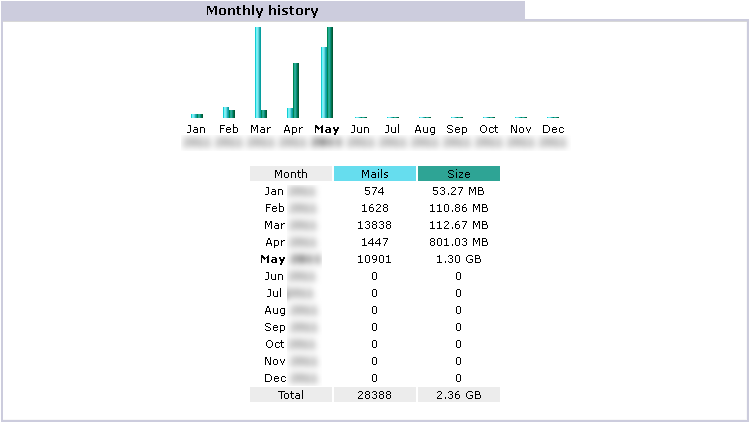
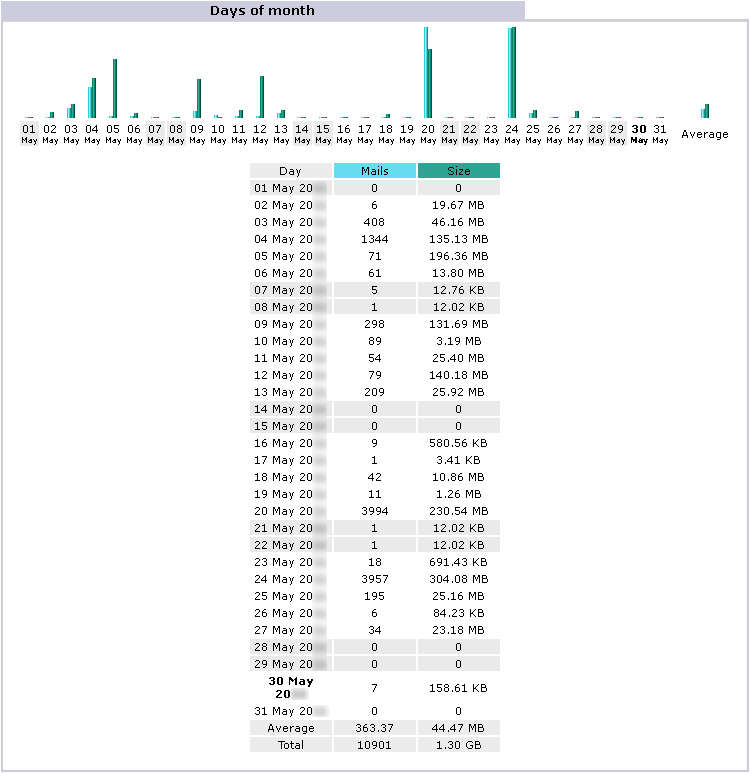
Ayrıntılı raporlar

RealSender, her bir SMTP sunucusu/giden e-posta etkinliğine ilişkin ayrıntılı raporlar sunar.

Veriler her beş dakikada bir otomatik olarak güncellenir.

Talep üzerine haftalık özetimizi e-posta ile gönderebiliriz.

Bu sayfada daha fazla bilgi bulabilirsiniz:

Özet

Özet

başa dön

Aylık tarihçe

Aylık tarihçe

başa dön

Ayın günleri

Ayın günleri

başa dön

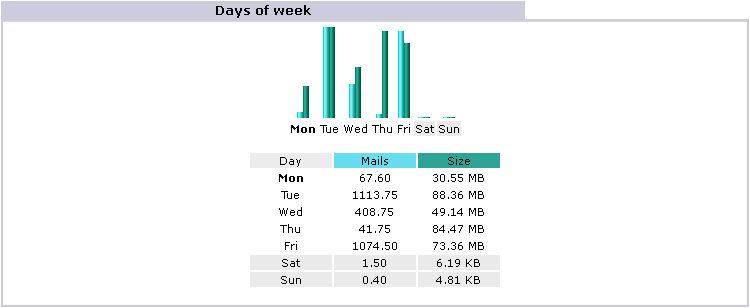
Haftanın günleri

Haftanın günleri

başa dön

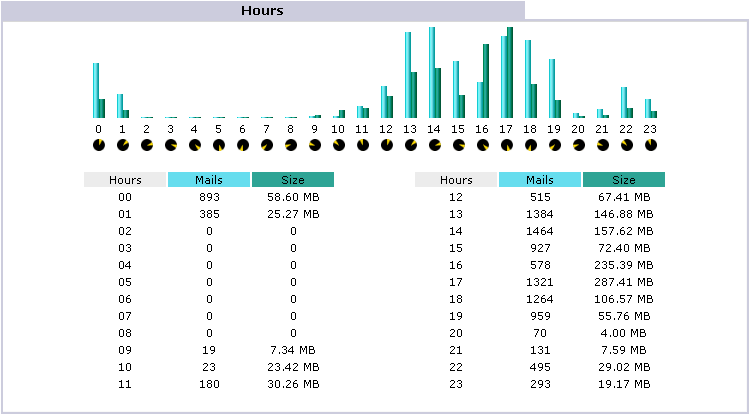
Saat

Saat

başa dön

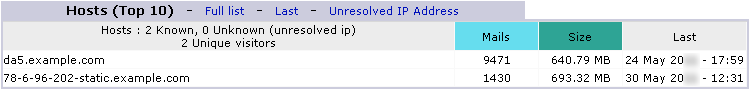
Ev sahipleri

Ev sahipleri

başa dön

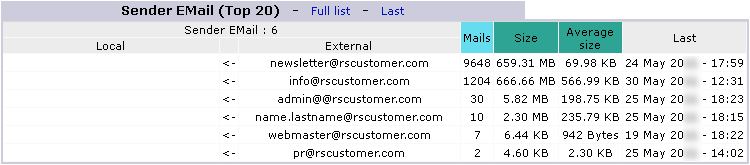
Gönderen E-postası

Gönderen E-postası

başa dön

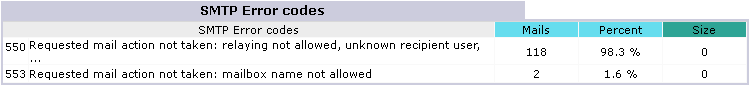
SMTP Hata kodları

SMTP Hata kodları

Not: Bu hatalar, sunucu üzerinden yetkisiz e-posta gönderme girişimlerinden kaynaklanmaktadır

başa dön

kütükler ve teslimat

E-posta verileri

RealSender, işlenmiş e-posta verilerine tarayıcı üzerinden erişmenizi sağlar:

  • Bugün gönderilen son 100 e-postayı gerçek zamanlı olarak güncelleyen
  • Gün içinde gönderilen tüm e-postaların yer aldığı eksiksiz sayfa
  • Son yedi gün içinde gönderilen tüm e-postaların yer aldığı eksiksiz sayfa
  • Gün içinde gönderilen tüm e-postaları içeren tam günlük (ham, işlenmemiş), bağlantıları kontrol etmek için faydalıdır
  • Son yedi güne ait tam kayıt (ham, işlenmemiş)

Görüntülenen veriler doğrudan tarayıcıdan yerel olarak kaydedilebilir veya geçmiş kaydı tutmak için düzenli aralıklarla (örneğin günde bir kez) otomatik olarak kaydedilebilir.

Bu sayfada daha fazla bilgi bulabilirsiniz:

Kayıtta bulunan bilgilere örnekler

31 Mayıs 06:26:22 rs336 v4V4QL1K030027: gönderen=sender@yourcompany.com
31 Mayıs 06:26:25 rs336 v4V4QL1K030027: alıcı=recipient@yourcustomer.com, dsn=2.0.0, stat=Gönderildi (Mesaj teslim için kabul edildi)


31 Mayıs 08:58:04 rs336 v4V6w3jN001390: gönderen=sender@yourcompany.com
31 Mayıs 08:58:05 rs336 v4V6w3jN001390: alıcı=recipient@yourcustomer.com, dsn=4.0.0, stat=Ertelenmiş: 421 recipient@yourcustomer.com Hizmet kullanılamıyor - çok meşgul
31 Mayıs 09:02:03 rs336 v4V6w3jN001390: alıcı=recipient@yourcustomer.com, dsn=4.0.0, stat=Ertelenmiş: 421 recipient@yourcustomer.com Hizmet kullanılamıyor - çok meşgul
31 Mayıs 09:12:42 rs336 v4V6w3jN001390: alıcı=recipient@yourcustomer.com, dsn=2.0.0, stat=Gönderildi (Mesaj teslimat için kabul edildi)


31 Mayıs 10:00:22 rs336 v4V80L9Z004176: gönderen=sender@yourcompany.com
31 Mayıs 10:00:24 rs336 v4V80L9Z004176: alıcı=recipient@yourcustomer.com, dsn=4.7.1, stat=Ertelenmiş: 451 4.7.1 recipient@yourcustomer.com: Alıcı adresi reddedildi: Gri listeleme yürürlükte, lütfen daha sonra tekrar deneyin
31 Mayıs 10:02:03 rs336 v4V80L9Z004176: alıcı=recipient@yourcustomer.com, dsn=4.7.1, stat=Ertelenmiş: 451 4.7.1 recipient@yourcustomer.com: Alıcı adresi reddedildi: Gri listeleme yürürlükte, lütfen daha sonra tekrar deneyin
31 Mayıs 10:12:04 rs336 v4V80L9Z004176: to=recipient@yourcustomer.com, dsn=2.0.0, stat=Gönderildi (Mesaj teslim için kabul edildi)


31 Mayıs 16:17:14 rs336 v4VEHCk6017038: gönderen=sender@yourcompany.com
31 Mayıs 16:17:15 rs336 v4VEHCk6017038: alıcı=recipient@yourcustomer.com, dsn=5.1.1, stat=Kullanıcı bilinmiyor
31 Mayıs 16:17:15 rs336 v4VEHCk6017038: v4VEHFk5017041: DSN: Kullanıcı bilinmiyor


25 Mayıs 12:43:37 rs336 v4PAhZw1019212: gönderen=sender@yourcompany.com
25 Mayıs 12:43:38 rs336 v4PAhZw1019212: alıcı=recipient@yourcustomer.com, dsn=5.0.0, stat=Hizmet kullanılamıyor
25 Mayıs 12:43:38 rs336 v4PAhZw1019212: v4PAhcw0019217: DSN: Hizmet kullanılamıyor


25 Mayıs 09:17:41 rs336 v4P7Hc6P011481: gönderen=sender@yourcompany.com
25 Mayıs 09:17:42 rs336 v4P7Hc6P011481: alıcı=recipient@yourcustomer.com, dsn=4.1.1, stat=Ertelenmiş: 452 4.1.1 recipient@yourcustomer.com 4.2.2 posta kutusu dolu
[…] sistem teslimatı her on dakikada bir yeniden deniyor* […]
25 Mayıs 13:25:47 rs336 v4P7Hc6P011481: alıcı=recipient@yourcustomer.com, dsn=4.1.1, stat=Ertelenmiş: 452 4.1.1 recipient@yourcustomer.com 4.2.2 posta kutusu dolu
25 Mayıs 13:25:48 rs336 v4P7Hc6P011481: v4PBPko0020848: gönderici bildirimi: 4 saat boyunca mesaj gönderilemiyor*

* = bir sonraki paragrafın sonundaki nota bakınız

başa dön

Teslimat Durumu Bildirimleri (DSN)

Gönderilmeyen e-postalar (örneğin, kullanıcı bilinmiyor) gönderenin e-posta adresine veya (belirtilmişse) geri dönüş yolu adresine döner.

Mesajların iletilmesinde gecikme olması durumunda, 30 dakika* sonra aşağıdaki gibi bir uyarı alacaksınız:

Konu: Uyarı: Son 30 dakikadır mesaj gönderilemiyor İçerik: ********************************************** ** BU SADECE BİR UYARI MESAJIDIR ** ** MESAJINIZI TEKRAR GÖNDERMENİZE GEREK YOKTUR ** ********************************************** [...]  

Sistem dört saat boyunca otomatik olarak yeniden deneyecektir*. Başka bildirim almazsanız, mesajın başarıyla iletildiği anlamına gelir. Ayrıntıları günlüklerde kontrol edebilirsiniz (yukarıda belirtilen örneklere bakın).

Dört saatlik* başarısız denemeden sonra, gönderenin e-posta adresine veya (belirtilmişse) dönüş yolu adresine şu şekilde kesin bir hata mesajı gönderilecektir:

Konu: Geri dönen posta: ayrıntılar için transkripte bakın. İçerik: Orijinal mesaj şu adreste alındı: ... ----- Aşağıdaki adreslerde kalıcı ölümcül hatalar oluştu -----<recipient@yourcustomer.com> ----- Oturumun dökümü aşağıdadır ----- Ertelendi: yourcustomer.com ile bağlantı zaman aşımına uğradı. Mesaj 4 saat boyunca teslim edilemedi. Mesaj kuyruktan silinecek [...]  

* = Toplu e-posta gönderimi yapılırken:
gecikmeli teslimat durumu bildirimleri devre dışı bırakılır,
teslimat denemeleri arasındaki süre uzatılır (on dakikadan otuz dakikaya),
kuyrukta kalma süresi maksimuma uzatılır (dört saatten yirmi dört saate).

başa dön

Başarılı teslimat bildirimleri

İsteğiniz üzerine, başarıyla teslim edilen e-postalar için de "teslimat bildirimi"ni açabiliriz. Bu sayede, teslim edilen her mesaj için gönderici, hedef sunucudan aşağıdaki gibi bir teslimat makbuzu alacaktır. Bu seçenek, gönderilen her e-posta için teslimat makbuzuna ihtiyaç duyanlar için kullanışlıdır.

Konu: İade makbuzu İçerik: Orijinal mesaj ... adresinde alındı. ----- Aşağıdaki adreslere başarılı teslimat bildirimleri yapıldı. -----<recipient@yourcustomer.com> (Posta kutusuna başarıyla teslim edildi) ----- Oturumun dökümü aşağıdadır -----<recipient@yourcustomer.com> ... Başarıyla teslim edildi [...]

Nadir durumlarda (gönderilen e-postaların %1'inden azında), teslimat bilgisi gönderene iletilmez. Bu durum, alıcının posta sunucusunda özel bir "gizlilik / teslimat bilgisi yok" seçeneğini etkinleştirmiş olması halinde gerçekleşir. Bu ayar genellikle önerilmez çünkü standart teslimat hatası bildirimlerinin gönderilmesini de engeller.

başa dön

e-posta mesajlarını kontrol et
e-postalar için büyüteç

Bazen neler olup bittiğini anlamak için gönderilen e-posta mesajlarını incelemek gerekir.

Talep üzerine RealSender, giden tüm e-postaların otomatik olarak özel bir posta kutusuna kopyalanmasını etkinleştirebilir.

E-posta kutusu, kısa sürede ve sorunsuz bir şekilde çok sayıda e-postayı alabilecek şekilde yapılandırılmıştır.
E-postalar 7 gün sonra otomatik olarak silinir.

Dikkat edin: Mesajlar kişisel e-posta hesaplarından (şirket hesapları olsa bile) gönderiliyorsa,
gönderene gönderdiği iletişimlerin teknik kontroller için okunabileceğini bildirmeniz gerekir.


Ücretsiz deneme sürümü talep edin
sistem durumu sayfası

SMTP sunucu kontrolü

Hizmetin doğru çalışmasını doğrulamak için
otomatik bir kontrol ortamı etkinleştirdik.

Harici bir uygulama her on dakikada bir her SMTP sunucusuna bağlanır
, sistemin kullanılabilirliğini ve doğru çalışmasını
garanti etmemizi sağlar

Sonuç, RealSender sunucunuzun "durum sayfası"nda yayınlanır ve
bu sayfaya rsXXX-realsender.com/status adresinden ücretsiz olarak erişilebilir.

Veriler, aşağıda gösterilen örnek verilerde olduğu gibi gerçek zamanlı olarak görüntülenir.
Gösterilen bilgiler son yirmi dört saate aittir.

2024-09-11 06:25:26 UTC rsXXX - her on dakikada bir ÇALIŞMA SÜRESİ KONTROLÜ (bir e-posta başarıyla gönderildi) - Tamam 2024-09-11 06:16:18 UTC rsXXX - her on dakikada bir ÇALIŞMA SÜRESİ KONTROLÜ (bir e-posta başarıyla gönderildi) - Tamam 2024-09-11 06:05:56 UTC rsXXX - her on dakikada bir ÇALIŞMA SÜRESİ KONTROLÜ (bir e-posta başarıyla gönderildi) - Tamam 2024-09-11 05:55:41 UTC rsXXX - her on dakikada bir ÇALIŞMA SÜRESİ KONTROLÜ (bir e-posta başarıyla gönderildi) - Tamam 2024-09-11 05:45:57 UTC rsXXX - her on dakikada bir ÇALIŞMA SÜRESİ KONTROLÜ (bir e-posta başarıyla gönderildi) - Tamam 2024-09-11 05:35:58 UTC rsXXX - her on dakikada bir ÇALIŞMA SÜRESİ KONTROLÜ (e-posta başarıyla gönderildi) - Tamam 2024-09-11 05:25:27 UTC rsXXX - her on dakikada bir ÇALIŞMA SÜRESİ KONTROLÜ (e-posta başarıyla gönderildi) - Tamam 2024-09-11 05:16:30 UTC rsXXX - her on dakikada bir ÇALIŞMA SÜRESİ KONTROLÜ (e-posta başarıyla gönderildi) - Tamam 2024-09-11 05:05:57 UTC rsXXX - her on dakikada bir ÇALIŞMA SÜRESİ KONTROLÜ (e-posta başarıyla gönderildi) - Tamam 2024-09-11 04:55:36 UTC rsXXX - her on dakikada bir ÇALIŞMA SÜRESİ KONTROLÜ (e-posta başarıyla gönderildi) - Tamam