DMARC için DKIM alanı
DKIM etki alanı hizalaması DMARC kimlik doğrulamasını nasıl etkiler?
DMARC (Domain-based Message Authentication, Reporting and Conformance),
sahte alan adı e-postalarına karşı mücadele etmek için geliştirilmiş bir e-posta kimlik doğrulama standardıdır.
“3.1. Tanımlayıcı Hizalaması” başlıklı bölümde şöyle yazıyor:
E-posta kimlik doğrulama teknolojileri, tek bir mesajın çeşitli (ve birbirinden farklı) yönlerini doğrular. Örneğin, [DKIM], mesaja imza ekleyen etki alanını doğrular; [SPF] ise [SMTP]'nin RFC5321.MailFrom (Posta Gönderen) bölümünde görünen etki alanını veya RFC5321.EHLO/HELO etki alanını veya her ikisini birden doğrulayabilir. Bunlar farklı etki alanları olabilir ve genellikle son kullanıcı tarafından görülemezler. DMARC, RFC5322.From etki alanının, Doğrulanmış Tanımlayıcı ile eşleşmesini (uyumlu olmasını) gerektirerek bu etki alanının kullanımını doğrular. -- https://tools.ietf.org/html/rfc7489#section-3.1Bu basitçe şu anlama gelir:
Bir gönderici e-postasını SPF ve/veya DKIM kullanarak doğruladığında, alan adlarından en az birinin gönderen "Gönderen" alan adıyla uyumlu olması gerekirBir mesajın SPF veya DKIM kontrolünden mümkün olup olmadığı bizim için net değildi
yine de DMARC kimlik doğrulamasından geçmesinin
Bunu herkesin kullanabileceği bir araç kullanarak test ettik: Gmail posta kutusu.
Sonucu görmek için mesajı açın ve "Orijinali göster" seçeneğini seçin:
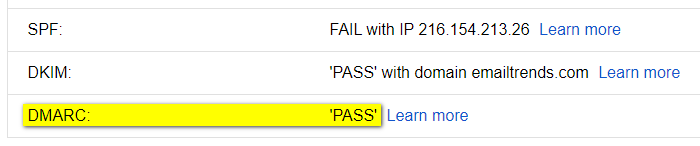
Test 1 - iletilen mesaj: spf-fail, dkim-pass (hizalanmış)
Test 2 - bozuk dkim anahtarı: dkim-fail, spf-pass (hizalanmış)
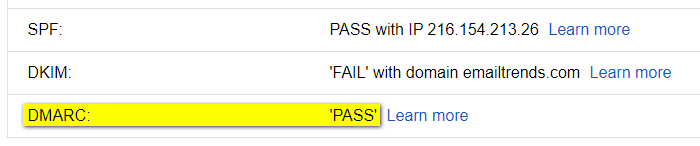
Sonuç ortada, mesaj şu durumlarda DMARC kimlik doğrulamasından geçiyor:
SPF ve alan adı uyumu. <OR> DKIM ve alan hizalaması
DMARC kontrolünden geçmek için, bazı durumlarda DKIM imzasının doğrulanması önemlidir:
imzalayan etki alanı (d=example.com) ile Gönderen etki alanı aynı hizada olmalıdır.
Normalde işe yaramayacak olan “DMARC-PASS” sonuçlarına örnekler:
Durum 1 - yönlendirme SPF kimlik doğrulamasını bozuyor
-
SPF-FAIL: SPF kimlik doğrulama kontrolleri çoğunlukla başarısız olur,
çünkü iletilen e-postayı orijinal gönderenin SPF kaydında yer almayan yeni bir kuruluş gönderir. -
DKIM-PASS (hizalanmış): E-posta yönlendirme DKIM imzasını etkilemez
Sonuç: DKIM hizalaması, mesajın DMARC kontrolünden geçmesini sağlar.
Durum 2 - ESP (E-posta Servis Sağlayıcısı) tarafından sağlanan SPF etki alanı,
Gönderen etki alanı ile aynı hizada OLAMAZ.
-
SPF~GEÇTİ (HİZALANMAMIŞ): SPF Kimlik Doğrulaması, alan adı hizalamasında başarısız oldu,
çünkü ESP tarafından Mail-From adresinde kullanılan alan adı, From sender adresindeki alan adından farklı. -
DKIM-PASS (hizalanmış): DKIM imzası, From göndericisinin alan adıyla aynı alan adını kullanır
Sonuç: DKIM hizalaması, mesajın DMARC kontrolünden geçmesini sağlar.