E-postaları SPAM'den koruyun
İş e-postalarını istenmeyen e-postalardan nasıl koruyabilirim?
E-posta denince akla hemen istenmeyen e-postalar (spam) gelir.
Mevcut durumu ve izlenebilecek stratejileri özetlemeye çalıştık:
- E-posta trafiğinin ne kadarı istenmeyen e-posta (spam) olarak geçiyor?
- Spam'in maliyetleri nelerdir?
- En yeni spam önleme teknikleri nelerdir?
E-posta trafiğinin ne kadarı istenmeyen e-posta (spam) olarak geçiyor?
Güvenilir bir kaynak olan ve şu anda Talos olarak adlandırılan SenderBase'in verilerine
göre, Eylül 2020'de kaydedilen e-posta trafiğinin
yaklaşık %85'i spam , %15'i ise meşru e-postadır
Bu oran son on iki ayda çok az değişiklik göstererek istikrarlı kaldı.
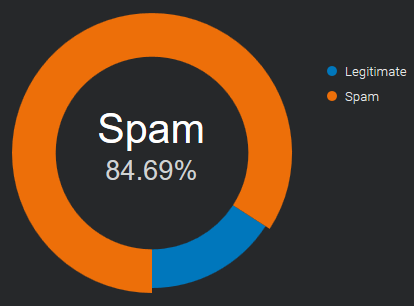
Kaynak: E-posta ve Spam Verileri - Toplam küresel e-posta ve spam hacmi.
Spam'in maliyetleri nelerdir?
Bazen istenmeyen e-postalar sadece tanıtım amaçlıdır ve gönderen kişi
yalnızca işletmesi için daha fazla müşteri kazanmaya çalışır;
bu da dikkat dağıtıcı unsurlara ve zaman kaybına neden olur. Gelen kutunuzu o kadar doldurabilir
ki, önemli e-postaları bulmak zorlaşır.
Tüm spam e-postalar dostane tanıtım e-postaları değildir.
Birçok durumda amaç kötü niyetlidir ve kullanıcı sistemlerine zarar vermek veya onları ele geçirmektir.
Dünya çapında en yaygın kötü amaçlı spam türleri arasında truva atları, casus yazılımlar ve fidye yazılımları bulunur.
En yeni spam önleme teknikleri nelerdir?
Şirketinizin e-posta kutularını evinizin kapısı olarak düşünün:
Kimin içeri girebileceğine ve kimin dışarıda kalacağına karar vermeniz gerekiyor.
Hiçbir teknik, spam sorununa tam bir çözüm değildir.
Her birinin, meşru e-postaları yanlışlıkla reddetme (yanlış pozitifler)
ile spam'i reddetmeme (yanlış negatifler)
ve bununla ilişkili zaman, emek ve maliyet açısından dezavantajları vardır; bu maliyetler, iyi niyetli e-postaların yanlışlıkla engellenmesinden kaynaklanır.
Spam önleme teknikleri iki ana başlığa ayrılabilir: önleme ve tedavi.
Spam önleme (oluşmadan önce)
İstenmeyen e-posta alma olasılığını azaltmak amacıyla e-posta adreslerinizin erişilebilirliğini kısıtlayın.
-
Gizlilik ilkesine dikkat edin;
e-posta adresinizi herkese vermeyin
, ne kadar az kişi bilirse o kadar az istenmeyen e-posta alırsınız.
Mümkün olduğunca, çevrimiçi kayıtlar için farklı bir e-posta adresi kullanın. -
İletişim formları
e-posta adresinizi çevrimiçi olarak yayınlamaz,
herkes görebilir; "spam botları" bunları sürekli olarak yakalar
ve çevrimiçi olarak iletişime geçmek için kullanır. Güvenli* web formları/iletişim formları kullanın (
* = otomatik olarak dolduran robotlar tarafından korunmaktadır).
Spam'i (oluştuğu sırada) ortadan kaldırın
Spam gönderenler e-posta adresinizi ele geçirdikten sonra, mücadele posta sunucunuza ve gelen kutunuza taşınır.
-
SpamAssassin benzeri puanlama sistemleri,
(genellikle Gerçek Zamanlı Kara Liste, DNSBL veya RBL olarak adlandırılır), metin analizi ve Bayes filtrelemesi
dahil olmak üzere çeşitli spam tespit teknikleri kullanır
Her testin bir puan değeri vardır. Puanlar pozitif veya negatif olabilir; pozitif değerler "spam", negatif değerler ise "ham" (spam olmayan) anlamına gelir.
Alıcı için varsayılan puan eşiği "5.0"dır. Bir e-postanın puanı eşikten yüksekse, spam olarak işaretlenir.
spam gönderenlerin mesajlarını göndermeden önce kontrol etmelerini sağlayan
birçok "SpamAssassin Testi" mevcuttur
-
Kullanıcılar tarafından desteklenen
bu sistemlerin kullanıcıları, gelen e-postaları meşru veya spam olarak işaretleyebilir ve bu işaretlemeler merkezi bir veritabanına kaydedilir.
Belirli sayıda kullanıcı belirli bir e-postayı spam olarak işaretledikten sonra, filtre otomatik olarak bu e-postanın topluluğun geri kalanının gelen kutularına ulaşmasını engeller.
Bazen kullanıcı geri bildirimleri, mesaj içeriğiyle etkileşim sayısı,
bağlantılara tıklama sayısı ve indirilen resimler veya aynı mesajın birden fazla posta kutusunda görünme sayısı gibi otomatik kontrollerle entegre edilir.
İşbirlikçi bir içerik filtreleme sistemi büyük ve aktif bir kullanıcı tabanını içerdiğinde,
spam saldırısını bazen birkaç dakika içinde hızla engelleyebilir.
Bu tür bir filtrenin spam gönderenler tarafından aşılması oldukça zordur. -
E-posta kimlik doğrulaması için kullanılan
SPF, DKIM ve DMARC teknikleri, gönderen adresinin gerçekten iddia ettiği kişi olup olmadığını anlamanıza olanak tanır.
2020 yılında yaygın olarak kullanılan bu teknikler, güvenilir göndericileri belirlemek için iyi bir kaynaktır.
E-postaların tam olarak hangi alan adından geldiğini önceden bilmek önemlidir,
aksi takdirde basit bir harf değişikliğiyle kolayca yanıltılabilirsiniz.
, mesajlarının "meşru göndericilerden" geliyormuş gibi görünmesi için
e-posta kimlik doğrulama kurallarına uymaları mümkündür
-
Yetkili Göndericiler, Beyaz Liste:
Beyaz listede, güvenilir adresler veya alan adlarından oluşan bir dizi belirtebilirsiniz.
Başlangıçta kişisel adres defteriniz ve geçmişte aldığınız e-postalar büyük yardımcı olacaktır.
Bir gönderici bu listede yer alıyorsa, tüm kontroller atlanır ve mesaj gecikme olmadan alınır.
Bu yöntem, e-posta adresi sahteciliğini* önlemek için E-posta Kimlik Doğrulama ile birlikte kullanıldığında uygulaması kolay ve çok etkilidir.
* = mesajın gerçek kaynağından farklı birinden geliyormuş gibi görünmesini sağlamak için sahte bir gönderici kullanılması.
Güvenilir kişiler listeniz dolduğunda, bilinmeyen hiçbir gönderici posta kutunuza ulaşamaz.
İstenmeyen tüm mesajlar, günde bir kez veya daha nadiren kontrol edilmek üzere farklı bir posta kutusuna yönlendirilebilir.
Spam gönderenler, her alıcının güvenilir göndericilerinin hangileri olduğunu zorlukla bulabilirler.
Bunu başarsalar bile, e-posta kimlik doğrulama kontrolleri sizi sahtekarlık konusunda uyaracaktır.